鹏鼎依客户信息安全管理需求及国际信息安全标准ISO27001制定信息安全管理政策,并于2020年5月8日正式通过BSI英国标准协会认证,每年进行并通过年度审查,2021年深圳、秦皇岛与淮安园区已分别于4月29日、8月26日与8月31日取得外部审查证书,以落实公司信息安全管理的稳健运作,建立安全及可信赖的信息作业环境,保护公司的电子数据、系统、设备及网络安全,进而确保整体信息资产的不可否认性、验证性、可归责性。
鹏鼎依据信息安全管理的三大原则“机密性、完整性、可用性”制定《信息安全管理政策》,以构建系统化的信息安全管理机制,建立多维度的管控措施,确保公司运营符合相关法规要求,免受内外部蓄意或意外威胁。政策要求定期开展体系评估与流程优化,持续提升风险抵御能力;通过权限管控与技术防护措施,加强对信息资产的全方位保护,杜绝未授权访问或异常操作行为;建立网络威胁动态监测机制,实施事前预警与主动防御策略;针对突发安全事件制定标准作业流程,落实分级通报与应急响应机制,最大限度控制事件影响范围。政策同时明确各部门权责划分,将信息安全职责细化至岗位层级,确保所有员工了解并履行个人义务,例如不得擅自下载或安装未经授权的软件,发现异常行为时应立即进行信息安全通报,以强化全员参与的信息安全防护意识。此外,还建立了第三方合作的信息安全管理要求,形成覆盖内外部环境的立体化防护屏障。
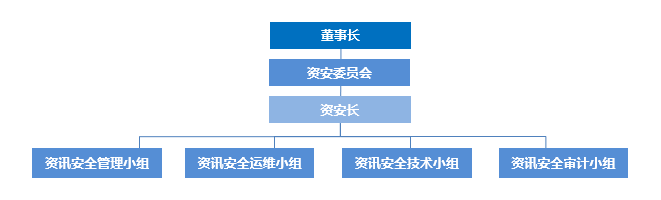
鹏鼎于2021年正式成立信息安全管理委员会,委员会隶属董事长,每季召开会议,透过委员会向全公司传达信息安全管理、检视方针与方向,调整信息安全政策与管理,资安委员会主席则由董事长指派总经理担任,为监管集团信息安全工作的最高主管;各处级单位分别指派代表担任委员会成员,负责宣达和落实信息安全政策。
为保护公司及客户商业机密安全,将数据进行分级分类管理,妥善检视并优化公司产品与客户往来信息的管理措施,针对客户机密设立特级安保区,对存取网络、计算机与人员进行权限控管,鹏鼎制定了三大资安重点管理目标:
信息设备安全管理;
网络与防毒管理;
员工信息安全教育训练。
绿色创新
绿色采购
绿色生产
绿色运筹
绿色服务
绿色再生
绿色生活

